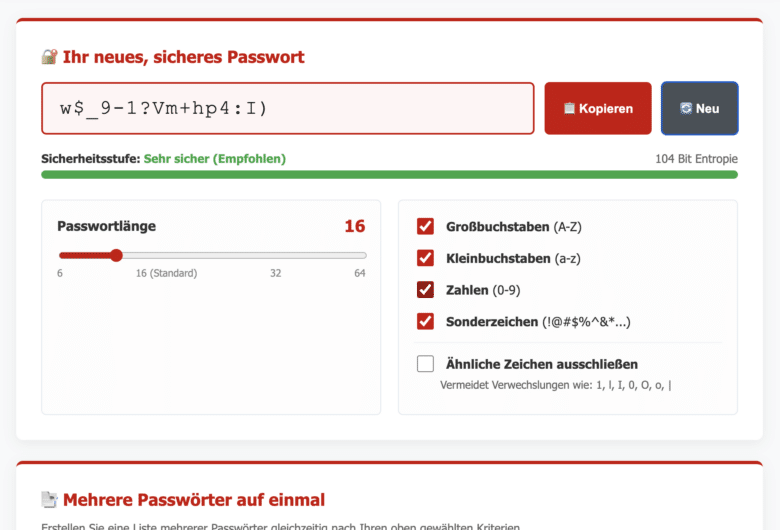
Seit heute bieten wir eine hauseigene Entwicklung an, die jeder Internetnutzer irgendwann mal gebrauchen kann: Der neue ARKM Passwortgenerator!
ARKM Passwortgenerator ist ohne Benutzerregistratur nutzbar
Passwörter sind die Türschlösser unseres digitalen Lebens. Ob Online-Banking, Unternehmens-Cloud, E-Commerce-Konto oder E-Mail-Postfach: Hinter jedem Login liegen persönliche Daten, geschäftskritische Dokumente und finanzielle Werte. Dennoch dominieren auf den weltweiten Bestenlisten der meistgenutzten Kennwörter Jahr für Jahr Klassiker wie „123456“, „passwort“ oder Geburtsdaten.
Mit dem neuen kostenlosen Online-Passwortgenerator von ARKM unter passwortgenerator.arkm.cloud stellen wir ein unkompliziertes Werkzeug bereit, das Schluss mit Bequemlichkeits-Sicherheitslücken macht.
Das neue Online-Tool: In Sekunden zu unknackbaren Passwörtern
Der ARKM Passwortgenerator (passwortgenerator.arkm.cloud) wurde nach dem Grundsatz entwickelt, maximale Sicherheit bei minimaler Hürde zu bieten. Das Werkzeug ist komplett kostenlos, browserbasiert und ohne Registrierung nutzbar.
-
Echte kryptografische Zufälligkeit: Das Tool stützt sich auf sichere Pseudozufallsgeneratoren (CSPRNG), anstatt vorhersagbare Muster zu generieren.
-
Volle Kontrolle über Parameter: Länge des Passworts, die Verwendung von Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen lassen sich exakt an die Vorgaben des jeweiligen Dienstes anpassen.
-
Kein Server-Speicher: Passwörter werden lokal im Browser erzeugt. Zu keinem Zeitpunkt werden Ihre generierten Passphrasen über das Netzwerk übertragen oder serverseitig protokolliert.
-
Ein-Klick-Kopieren: Mit einem Klick liegt die neue Zeichenfolge in der Zwischenablage – bereit zur sofortigen Verwendung.
Die unterschätzte Gefahr: Warum kurze Passwörter ein offenes Scheunentor sind
Viele Nutzer wiegen sich in Sicherheit, wenn ein Kennwort aus acht Zeichen besteht und zumindest eine Zahl enthält – etwa Sommer24!. Aus Sicht moderner Rechencluster ist das eine Illusion.
Die Bedrohung hört auf den Namen Brute-Force- und Wörterbuch-Angriff. Moderne Grafikkarten (GPUs) können Milliarden Hash-Berechnungen pro Sekunde durchführen. Ein Passwort mit lediglich 8 Zeichen aus Kleinbuchstaben bietet gerade einmal 268≈2×10¹¹ Kombinationen. Selbst unter Berücksichtigung von Sonderzeichen und Zahlen schrumpft die Knackzeit bei gängigen Hashing-Verfahren auf wenige Minuten oder Stunden.
Vergleicht man die mathematische Entropie:
Jedes zusätzliche Zeichen potenziert den Suchraum für Angreifer. Die Empfehlung lautet daher: Mindestens 16 Zeichen,wann immer der Anbieter dies zulässt.
Der Domino-Effekt: Warum jede Anwendung ein eigenes Passwort verlangt
Selbst das längste und komplexeste Passwort verliert seinen Schutz, wenn es an mehreren Orten zum Einsatz kommt. Der Grund dafür ist das Phänomen des Credential Stuffing.
Wird eine wenig geschützte Plattform – beispielsweise ein veraltetes Forum oder ein kleiner Nischen-Webshop – Opfer eines Datenlecks, landen Kombinationen aus E-Mail-Adresse und Passwort im Darknet. Automatisierte Angreifer-Bots probieren diese Kombinationen binnen Sekunden bei Hunderten anderen Plattformen durch:
-
Das Passwort für den Sportverein-Newsletter wird entwendet.
-
Bots testen dieselben Daten bei PayPal, Amazon, Microsoft 365, Google und Firmennetzwerken.
-
Sobald das Kennwort an mehr als einer Stelle identisch ist, fällt ein Account nach dem anderen wie Dominosteine.
Merksatz: Nicht der Einbruch bei Ihnen ist die größte Gefahr, sondern der Einbruch bei einem Drittanbieter, bei dem Sie registriert sind. Ein uniques Passwort für jeden Dienst isoliert den Schaden im Ernstfall auf genau diese eine Plattform.
Best Practices: So etablieren Sie eine lückenlose Passwort-Hygiene
Ein sicheres digitales Umfeld erfordert keinen unlösbaren Spagat zwischen Komplexität und Alltagstauglichkeit.Folgende drei Schritte schaffen Klarheit:
-
Den ARKM Generator nutzen: Erstellen Sie Passwörter nicht mehr manuell im Kopf. Nutzen Sie passwortgenerator.arkm.cloud für beliebige Neuanmeldungen und Passwort-Resets.
-
Einen Passwort-Manager verwenden: Niemand kann sich 50 kryptische, 20-stellige Passwörter merken.Passwort-Manager (wie Bitwarden, KeePass oder integrierte Cloud-Tresore) speichern alle Einträge verschlüsselt hinter einem einzigen, starken Master-Passwort.
-
Alte Gewohnheiten auditieren: Gehen Sie Ihre bestehenden Accounts Schritt für Schritt durch. Ersetzen Sie doppelt genutzte und alte, kurze Passwörter durch neue, zufallsgenerierte Varianten.
Die unverzichtbare Mauer: Zwei-Faktor-Authentifizierung (2FA)
Selbst das stärkste Passwort kann durch Phishing-Mails, Keylogger auf infizierten Geräten oder Social Engineering abgefangen werden. Aus diesem Grund ist das Passwort heute nur noch die erste Verteidigungslinie.
Die Zwei-Faktor-Authentifizierung (2FA) bzw. Multi-Faktor-Authentifizierung (MFA) fügt dem Anmeldevorgang eine zwingend notwendige zweite Hürde hinzu. Der Login erfordert zwei unterschiedliche Faktoren:
-
Wissen: Ihr sicheres Passwort.
-
Besitz: Ihr Smartphone (via Authenticator-App wie 2FAS, Aegis, Google Authenticator) oder ein Hardware-Sicherheitsschlüssel (FIDO2/YubiKey).
Erbeutet ein Krimineller Ihr Kennwort, bleibt der Zugang dennoch versperrt, weil der zeitbasierte sechsstellige Code (TOTP) oder der physische Klick auf den Hardware-Token fehlt. Aktivieren Sie 2FA prioritär für alle zentralen Anker-Accounts: Ihr primäres E-Mail-Postfach, Cloud-Dienste, Banking und alle unternehmensrelevanten Portale.
Sicherheit im Netz ist kein Zustand, sondern ein Prozess, der mit dem richtigen Handwerkszeug beginnt. Besuchen Sie passwortgenerator.arkm.cloud, generieren Sie Ihr erstes 20-stelliges Kennwort und machen Sie den ersten Schritt in ein spürbar sichereres digitales Umfeld.